
Chaque jour, des entreprises sont confrontées à des tentatives d’intrusion liées à des mots de passe compromis, des campagnes de phishing ou smishing.
Lorsqu’un identifiant tombe entre de mauvaises mains, un simple mot de passe peut suffire à exposer l’ensemble d’un système d’information ou de plusieurs comptes sensibles.
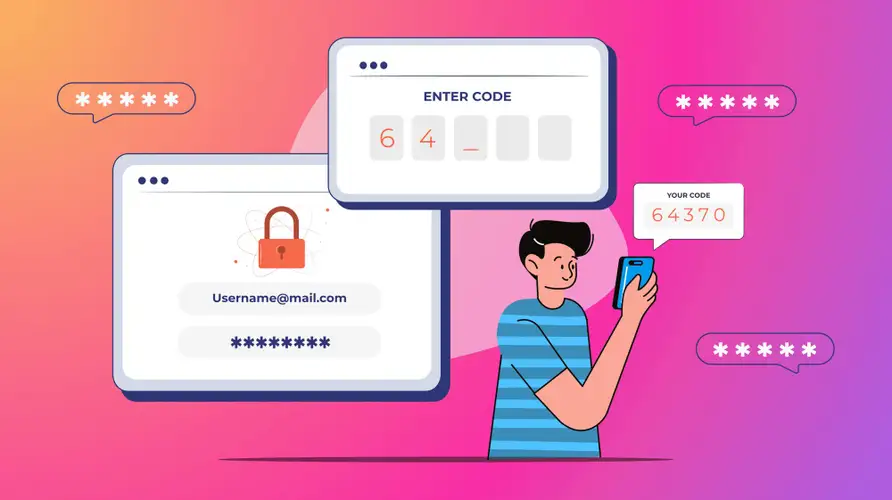
Le 2FA SMS, aussi appelé authentification à 2 facteurs par SMS, permet d’ajouter une couche de sécurité supplémentaire en exigeant une seconde vérification avant de valider une connexion. Facile à mettre en place et rapide à adopter, cette solution aide les entreprises à mieux protéger leurs accès sensibles.
La cybersécurité est aujourd’hui un enjeu majeur : les mots de passe seuls ne suffisent plus.
Découvrez pourquoi l’authentification à deux facteurs SMS est aujourd’hui incontournable et comment le OTP SMS permet de renforcer efficacement la sécurité de vos comptes.
Qu'est-ce que l'authentification à deux facteurs ?
L’authentification à deux facteurs, aussi appelée 2FA, consiste à ajouter une seconde étape de vérification lors de la connexion à un compte, suite à la saisie du mot de passe.
Ainsi, même si un mot de passe est compromis, cette protection supplémentaire empêche un tiers non autorisé d’accéder au compte sans validation complémentaire.
La 2FA est également connue sous le nom de vérification en deux étapes et fait partie de la catégorie plus large de l’authentification multifactorielle (MFA). Elle repose sur un principe simple : combiner deux moyens de vérification distincts, issus de catégories différentes, pour confirmer l’identité d’un utilisateur.
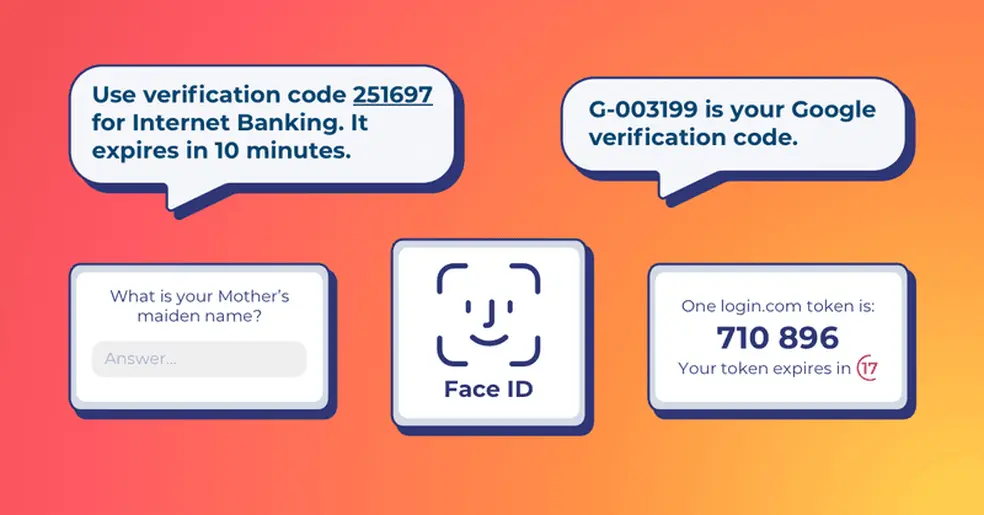
On distingue généralement trois types de facteurs d’authentification.
1. Le facteur de connaissance (ce que vous savez)
Le facteur de connaissance correspond à une information connue uniquement par l’utilisateur.
Exemples fréquents :
mot de passe ;
code PIN ;
réponse à une question de sécurité.
Bien que largement utilisés, certains de ces éléments présentent des limites lorsqu’ils reposent sur des informations faciles à deviner ou à retrouver.
2. Le facteur biométrique (ce que vous êtes)
Ce facteur inhérent repose sur une caractéristique physique propre à l’utilisateur, généralement biométrique.
Parmi les méthodes les plus courantes :
empreinte digitale ;
reconnaissance faciale ;
reconnaissance vocale.
3. Le facteur de possession (ce que vous avez)
Le facteur de possession repose sur un objet détenu par l’utilisateur.
Il peut s’agir :
d’un smartphone ;
d’un token de sécurité ;
d’une application d’authentification ;
d’un système de 2FA SMS.
Dans le cadre d’une authentification par SMS, le téléphone mobile devient l’élément de validation permettant de confirmer l’identité de l’utilisateur grâce à la réception d’un code de sécurité.
Pourquoi la 2FA par SMS est devenue indispensable
Les limites sécuritaires du mot de passe
Avec la multiplication des services en ligne, des outils cloud et des plateformes connectées, la sécurité des accès numériques est devenue un enjeu majeur pour les entreprises.
Les cybercriminels ciblent en permanence les organisations à la recherche de failles exploitables, notamment via le phishing, les logiciels malveillants ou le vol d’identifiants.
L’un des points d’entrée les plus fréquemment exploités reste le mot de passe. Lorsqu’il est compromis, il peut permettre à un tiers malveillant d’accéder à des données sensibles, à des outils internes ou à des comptes stratégiques. Bien qu’ils restent indispensables, les mots de passe présentent aujourd’hui plusieurs limites importantes, pouvant ainsi être :
Volés lors de campagnes de phishing ou de fuites de données ;
Vulnérables lorsqu’ils sont trop simples ou prévisibles ;
Compromis par des attaques automatisées ou des tentatives de brute force ;
Réutilisés sur plusieurs plateformes (plus de 59 % des personnes utilisent le même mot de passe pour toutes leurs connexions).
Déchiffrés rapidement : 90 % des mots de passe peuvent être déchiffrés en six heures.
Ainsi, même lorsqu’un mot de passe respecte les bonnes pratiques de sécurité, il ne suffit plus à garantir une protection efficace. C’est pourquoi de plus en plus d’entreprises mettent en place une authentification à 2 facteurs afin d’ajouter une étape de vérification supplémentaire avant toute connexion.
La 2FA par SMS s’impose comme l’une des méthodes les plus accessibles pour renforcer la sécurité des comptes sans complexifier l’expérience utilisateur.
En exigeant la saisie d’un code OTP (One-Time Password) unique, envoyé sur le téléphone mobile de l’utilisateur, il permet de réduire significativement les risques d’accès non autorisés.
Les avantages de la double authentification SMS pour votre entreprise
Déployer une authentification à deux facteurs par SMS ne se résume pas à cocher une case sécurité. C'est une décision qui a un impact concret sur la protection de vos accès, l'expérience de vos utilisateurs et la confiance de vos clients.
Sécurité renforcée
Les mots de passe seuls ne suffisent plus. La plupart des utilisateurs recyclent les mêmes identifiants d'un compte à l'autre, les oublient ou les réutilisent sur plusieurs plateformes. Le code OTP SMS ajoute une seconde couche de vérification qui réduit les accès frauduleux, limite les violations de données et protège vos comptes même en cas de mot de passe compromis.
Simplicité de déploiement
Le 2FA SMS ne nécessite aucune application à télécharger ni configuration complexe. La plupart des utilisateurs ont toujours leur téléphone à portée de main : l'adoption est immédiate et ne génère aucune friction supplémentaire dans le parcours de connexion.
Confiance client
Montrer à vos clients que leur sécurité est une priorité renforce leur confiance et leur fidélité. Google, Apple, Dropbox, Facebook ou WhatsApp utilisent tous le SMS 2FA : c'est aujourd'hui un standard attendu, pas un avantage différenciant.
Pourquoi le SMS est la meilleure solution pour la 2FA
Le OTP SMS est particulièrement apprécié pour sa simplicité de mise en œuvre et son accessibilité. Contrairement à d’autres applications d’authentification, il ne nécessite aucun téléchargement, aucune installation spécifique ni configuration complexe.
La plupart des utilisateurs ayant toujours leur téléphone à portée de main, l’authentification par SMS s’intègre naturellement dans leurs usages et en facilite l’adoption.
Comparée à d’autres méthodes comme la vérification par email, la vérification par SMS offre des avantages pratiques : une réception rapide, une consultation directe sur mobile et une moindre dépendance à une boîte mail, parfois partagée ou compromise.
Grâce à ses taux d’ouverture très élevés, le OTP SMS reste aujourd’hui l’un des moyens les plus efficaces pour transmettre rapidement un code de validation dans le cadre d’une authentification à deux facteurs.
Comment fonctionne un code OTP SMS ?
Dans le cadre d’une authentification à 2 facteurs, l’utilisateur doit renseigner un code temporaire reçu par SMS sur son téléphone pour finaliser son authentification.
C’est le code OTP SMS (One-Time Password) qui est un code de vérification unique envoyé par message texte afin de confirmer l’identité d’un utilisateur lors d’une connexion ou d’une action sensible.
Le fonctionnement est simple :
L’utilisateur se connecte à un site web, une application ou une plateforme sécurisée ;
Un code unique est généré automatiquement et envoyé par SMS ;
Ce code doit être saisi dans le délai imparti pour valider l’accès.
Pour automatiser ce processus, les entreprises peuvent utiliser une API SMS afin d’intégrer directement l’envoi des OTP SMS à leurs applications, plateformes ou systèmes d’authentification.
La plupart des codes OTP SMS expirent après quelques minutes afin de limiter les risques d’utilisation frauduleuse.
Ce mécanisme renforce considérablement la sécurité des comptes, car un cybercriminel ne doit plus seulement obtenir le mot de passe de l’utilisateur : il doit également avoir accès à son appareil mobile pour intercepter le code de validation.
En ajoutant cette seconde étape de vérification, le 2FA SMS permet de réduire efficacement les risques d’accès non autorisés et de mieux protéger les données sensibles de votre entreprise.
La 2FA par SMS par secteur : exemples concrets
L'authentification à deux facteurs par SMS s'adapte à tous les secteurs d'activité. Voici comment les entreprises l'utilisent concrètement au quotidien.
Banque : la 2FA SMS dans le secteur bancaire est devenue un standard : codes OTP sur les connexions aux espaces clients, validation des virements, alertes en cas d'opération suspecte.
En santé, les exigences de confidentialité sont parmi les plus strictes. La double authentification en santé protège l'accès aux dossiers médicaux et authentifie les professionnels sur les plateformes de téléconsultation.
E-commerce : fraude à la commande, fausse création de compte, paiement non autorisé : la 2FA SMS pour l'e-commerce intervient à chaque point de friction critique, sans alourdir l'expérience client.
Avec la généralisation du télétravail, les accès distants se sont multipliés. L'authentification OTP pour les RH sécurise les connexions aux outils RH, aux fiches de paie et aux données personnelles des collaborateurs.
Dans l’assurance : modifier un contrat, consulter des documents sensibles, accéder à un espace assuré : la vérification OTP chez les assureurs sécurise chaque action à risque.
En immobilier, où une erreur d'identité peut avoir des conséquences juridiques, la 2FA par SMS en immobilier authentifie les signataires de documents électroniques et sécurise les plateformes de gestion locative.
Logistique : applications mobiles, outils de gestion de flotte, accès terrain : l'authentification SMS dans la logistique couvre l'ensemble des points de connexion sensibles.
IT : environnements cloud, outils de déploiement, interfaces d'administration : le OTP SMS pour les équipes IT protège les accès les plus critiques, souvent les premières cibles des cyberattaques.
La 2FA par SMS avec ClickSend
Mettre en place la 2FA SMS ne demande ni développement complexe ni budget conséquent. Un essai gratuit suffit pour tester l'envoi de vos premiers codes d'authentification. Inscrivez-vous dès maintenant à ClickSend pour renforcer votre sécurité en ligne et protéger les données de vos clients.